
3X-UI 搭 VLESS Reality 节点:不用域名,也不用证书,面板只走隧道
- 13X-UI 搭 VLESS Reality 节点:不用域名,也不用证书,面板只走隧道本文
- 2v2rayN 和 v2rayNG 客户端下载:十个包的镜像地址与校验值
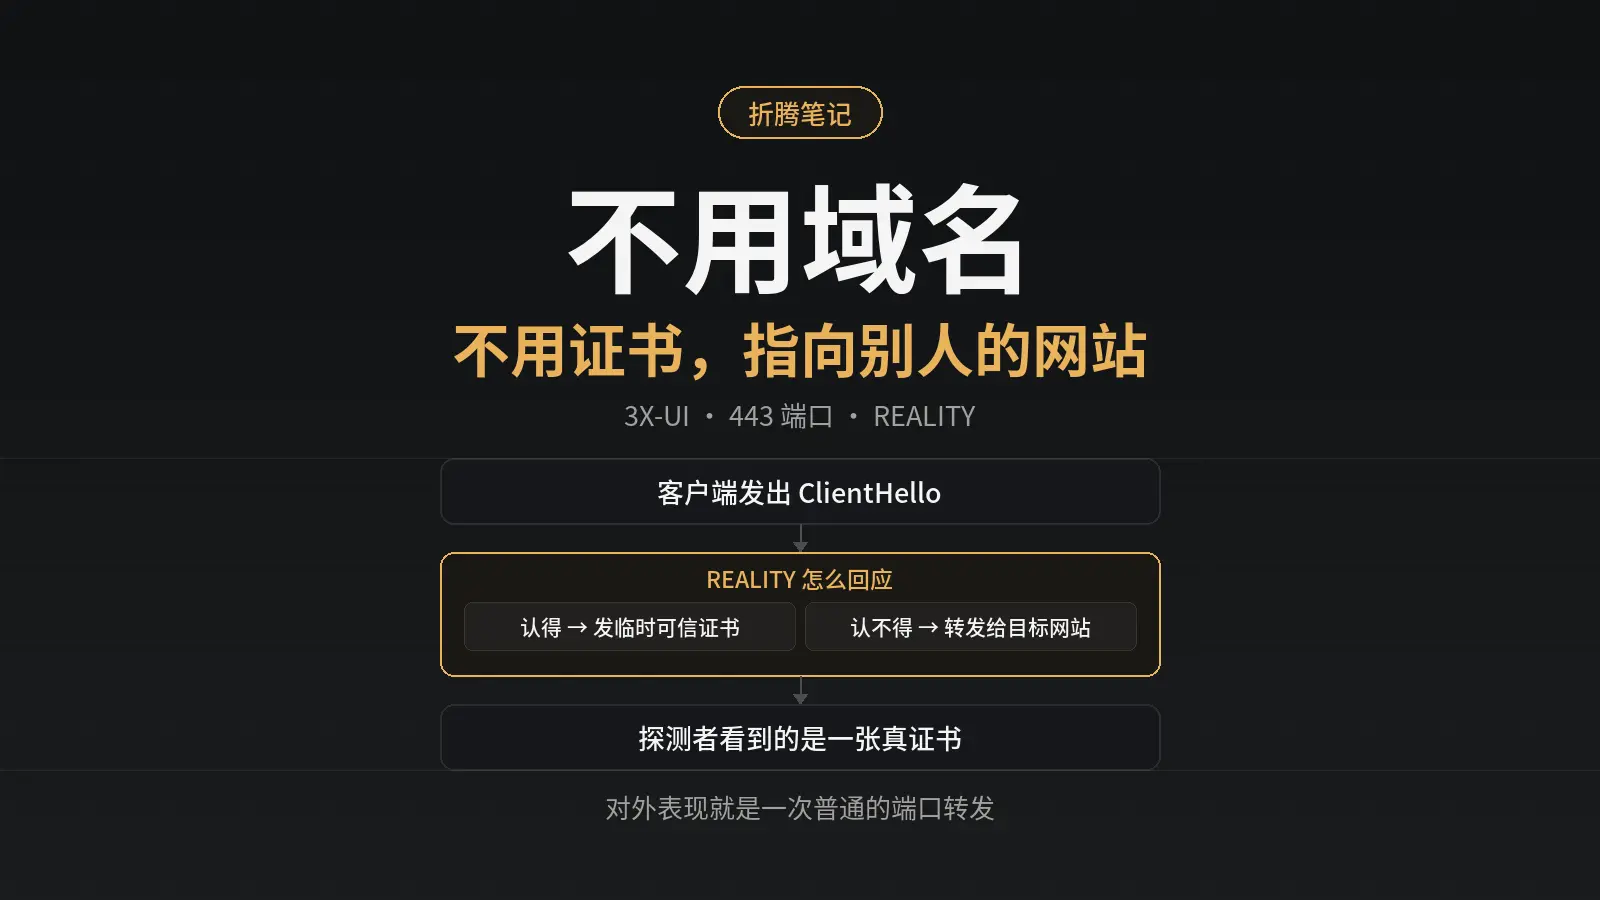
3X-UI 装完只监听 127.0.0.1,拿公网 IP 直接访问面板端口是打不开的,这不是装坏了。开一条 SSH 隧道把 2095 转发到本机,浏览器访问 127.0.0.1:2095 就能进。
真正容易翻车的是顺序。SSH 端口从 22 改成 2222,UFW 里还没放行 2222 就启用防火墙,下一次连接直接超时,只能回服务商后台开 VNC 救。
这是《自建代理链路》的第一篇,负责在 VPS 上把节点搭起来;下一篇讲客户端从哪下、怎么导入,要用到这里的分享链接,按顺序读。
下面从一台刚交付的 VPS 开始,按改端口、放行防火墙、装面板、开隧道、建 Reality 入站、加客户端、改分享链接走一遍。走完你手上会有三样东西:一个只有本机能打开的面板、一个 443 端口上的 Reality 入站、一条换过 IP 的分享链接。
- 先
ufw allow 2222/tcp再ufw enable,顺序反过来会把自己锁在门外 - 面板绑定 127.0.0.1,公网 IP 打不开是设计如此,只能用 SSH 隧道进
- Reality 目标要 TLS 1.3、支持 HTTP/2,且不能是跳转型域名
- 客户端 Flow 不选 xtls-rprx-vision,Reality 的抗探测等于白配
- 分享链接里写的是 localhost,换成 VPS 公网 IP 才能导入客户端
用 Windows 自带的终端连上去
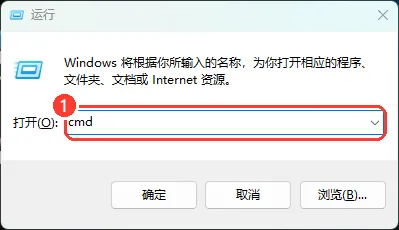
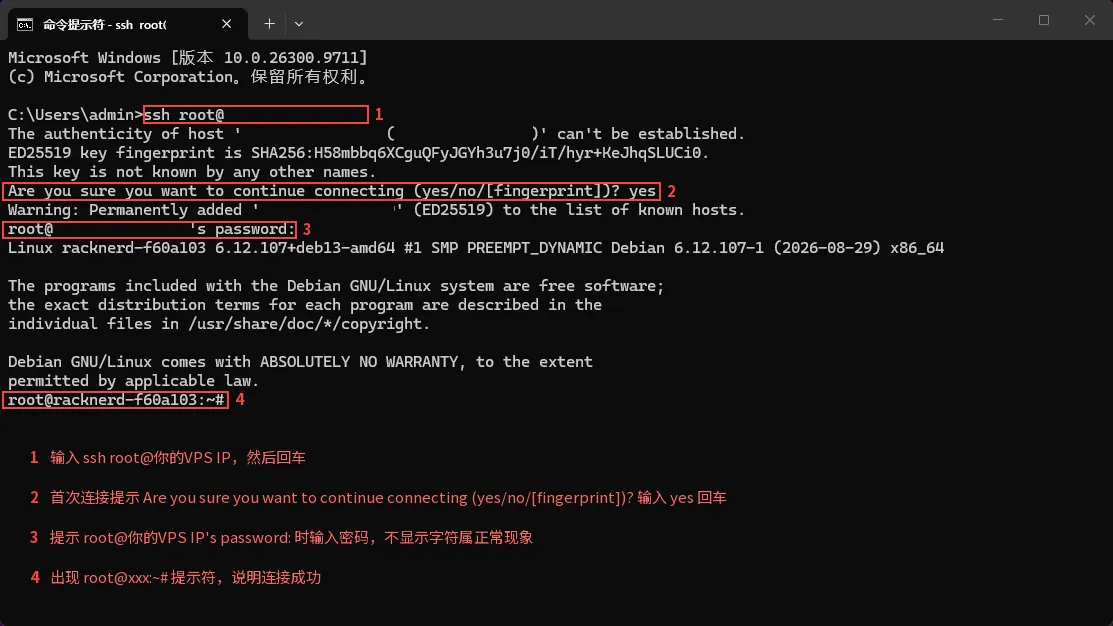
按 Win + R,输入 cmd,回车。窗口标题是「命令提示符」就对了,Windows 10 之后自带 OpenSSH 客户端,不用再装 PuTTY。
VPS 默认 22 端口,直接连:
ssh root@你的VPS_IP服务商给的不是 22 端口,加 -p 指定:
ssh -p 2222 root@你的VPS_IP首次连接会问 Are you sure you want to continue connecting (yes/no/[fingerprint])?,输入 yes 回车。接着提示 root@…'s password:,输密码。
Linux 终端不回显密码,连星号都没有。输完直接回车,别以为卡住了就狂按。
看到 root@主机名:~# 这类提示符,说明已经登录。
改 SSH 端口,再放行防火墙
默认 22 端口是全网扫描的重点,换成 2222 这类高位端口,能挡掉只扫默认端口的脚本。改之前记住一句话:放行在前,启用在后。
先改 sshd 配置:
sed -i 's/^#\?Port .*/Port 2222/' /etc/ssh/sshd_config改完先验一下配置有没有写错:
sshd -t && echo OK打印出 OK 才往下走。没打印说明配置有语法错误,带着这种配置重启就真连不上了。
再装 UFW,把 443 和新 SSH 端口放行:
apt update && apt install -y ufwufw allow 443/tcp # Reality 用的端口ufw allow 2222/tcp # 新的 SSH 端口ufw enableufw statusufw status 里能看到 2222/tcp ALLOW 和 443/tcp ALLOW 两行,再往下走。
顺序反了的话,现有 SSH 连接一断就连不上。补救只能去服务商后台开 VNC 或救援模式,执行 ufw disable。
然后让 sshd 重读配置。这里用 reload 而不是 restart:reload 只发 SIGHUP 让它重新读配置、重新监听,不替换进程,你现在这个窗口一定还在。restart 会起新进程,万一新端口没起来,旧连接也没了。
systemctl reload ssh先别关当前窗口,它是你唯一的退路。另开一个命令行,用新端口连一次:
ssh -p 2222 root@你的VPS_IP能进去,说明 sshd 已经在新端口监听,这时再关掉旧窗口,后面的操作都在新连接上做。连不上就回旧窗口看 systemctl status ssh,多半是配置有笔误——把 Port 改回 22、再 systemctl reload ssh,就能重新连上。
一条命令装 3X-UI
连上之后只需要一行:
bash <(curl -Ls https://raw.githubusercontent.com/mhsanaei/3x-ui/master/install.sh)如果提示 command not found,是机器上没装 curl,装完重跑:
apt update && apt install -y curl安装过程里的四个选择
脚本会连着问你几个问题,答错就得重装。
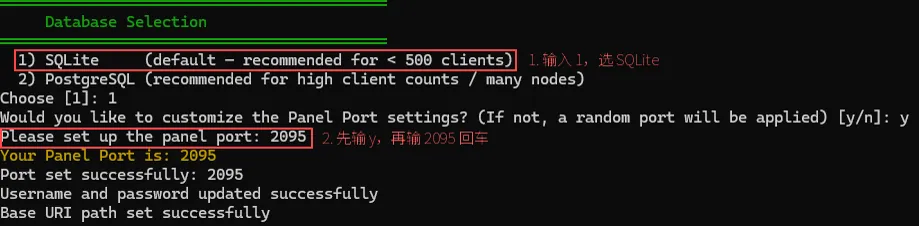
- 数据库选
1(SQLite)。官方推荐客户端数 500 以下用 SQLite,自用完全够了。 - 问
Would you like to customize the Panel Port settings?时输入y,再填一个高位端口,这篇用2095。 - SSL 证书那一步选
4(Skip SSL)。面板只走 SSH 隧道,不经过公网,证书省掉。 - 问
Bind the panel to 127.0.0.1 only?时输入y。这一条决定面板只监听本机。
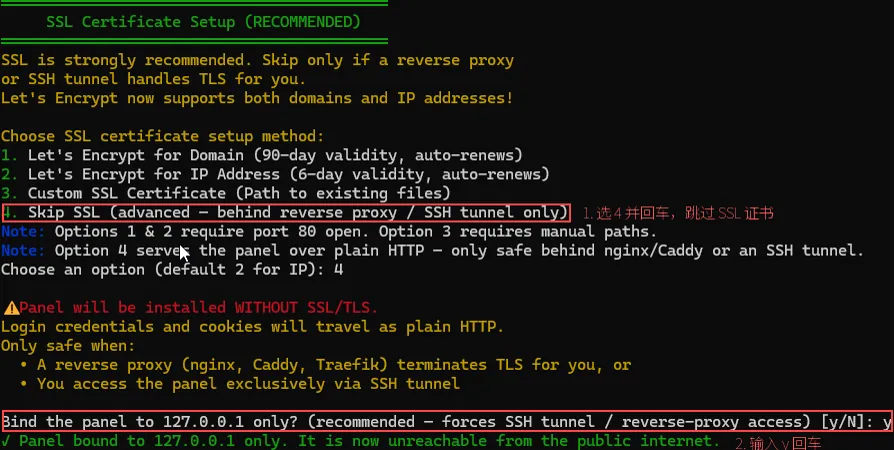
选了跳过,面板就是明文 HTTP,只有在隧道或者反向代理后面才安全。第 4 步绑定 127.0.0.1 就是给这件事兜底。
安装输出里要记下五样东西
往上翻,找到 Panel Installation Complete 那一块,五个字段全抄下来:Username、Password、Port、WebBasePath、API Token。少记一个 WebBasePath,登录地址都拼不出来。
═══════════════════════════════════════════ Panel Installation Complete!═══════════════════════════════════════════Username: <安装时随机生成>Password: <安装时随机生成>Port: 2095WebBasePath: <一长串随机字符>Database: SQLite (/etc/x-ui/x-ui.db)Access URL: http://127.0.0.1:2095/<WebBasePath>API Token: <安装时随机生成>═══════════════════════════════════════════这些值都是安装当次随机出来的,重装一次全变。截图里那台机器的值已经打了码,别照抄。
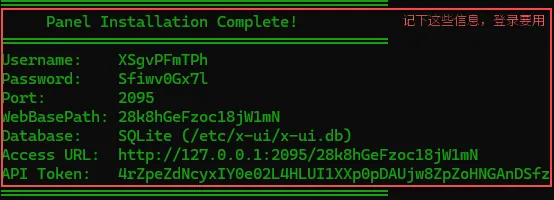
再往下是 x-ui 的控制菜单。看到这个菜单,说明面板服务已经跑起来了。
面板打不开,是因为它只听 127.0.0.1
面板绑在回环地址上,公网访问 2095 端口没有任何响应,这是预期行为。在本地开一条隧道把它转发出来:
ssh -p 2222 -L 2095:127.0.0.1:2095 root@你的VPS_IP这条命令不要关,关掉隧道页面立刻打不开。浏览器里访问:
http://127.0.0.1:2095/你的WebBasePath看到登录页就说明隧道通了,用刚才记下的 Username 和 Password 登录。
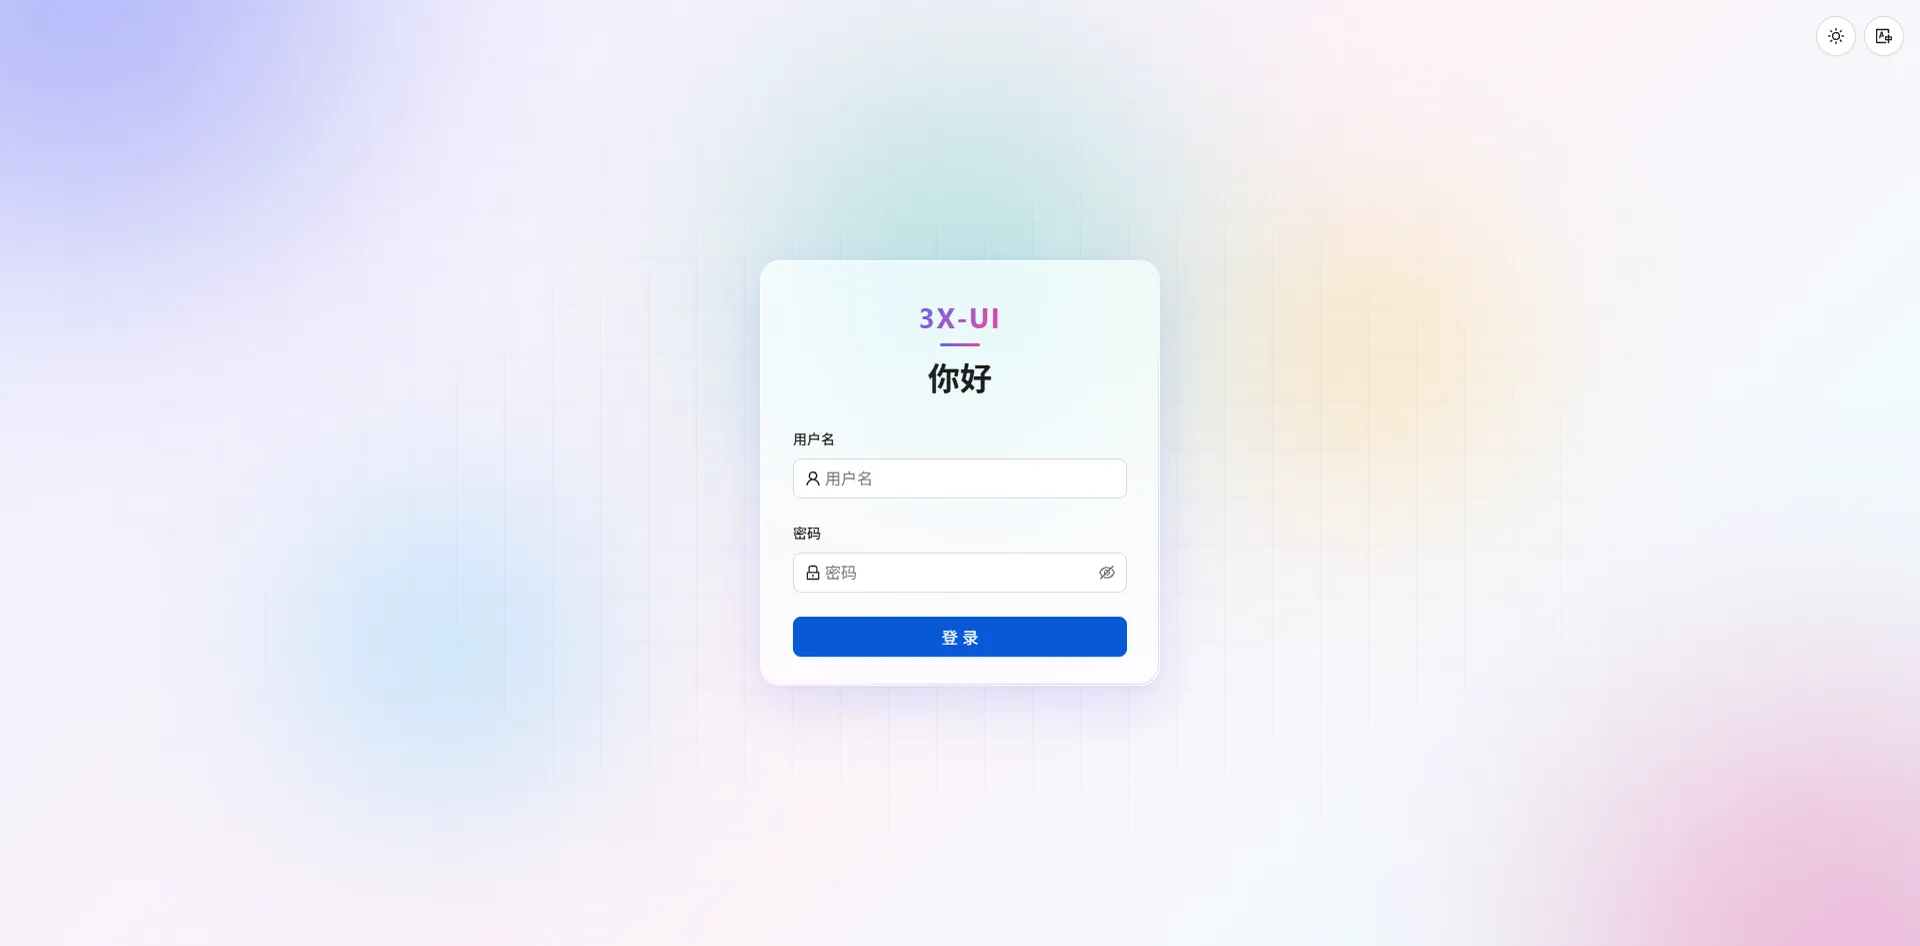
打不开时按这个顺序查,别一上来就重装:隧道窗口还开着吗、地址里的端口和 WebBasePath 对不对、面板进程还在不在(SSH 里跑 x-ui 能看到状态)。
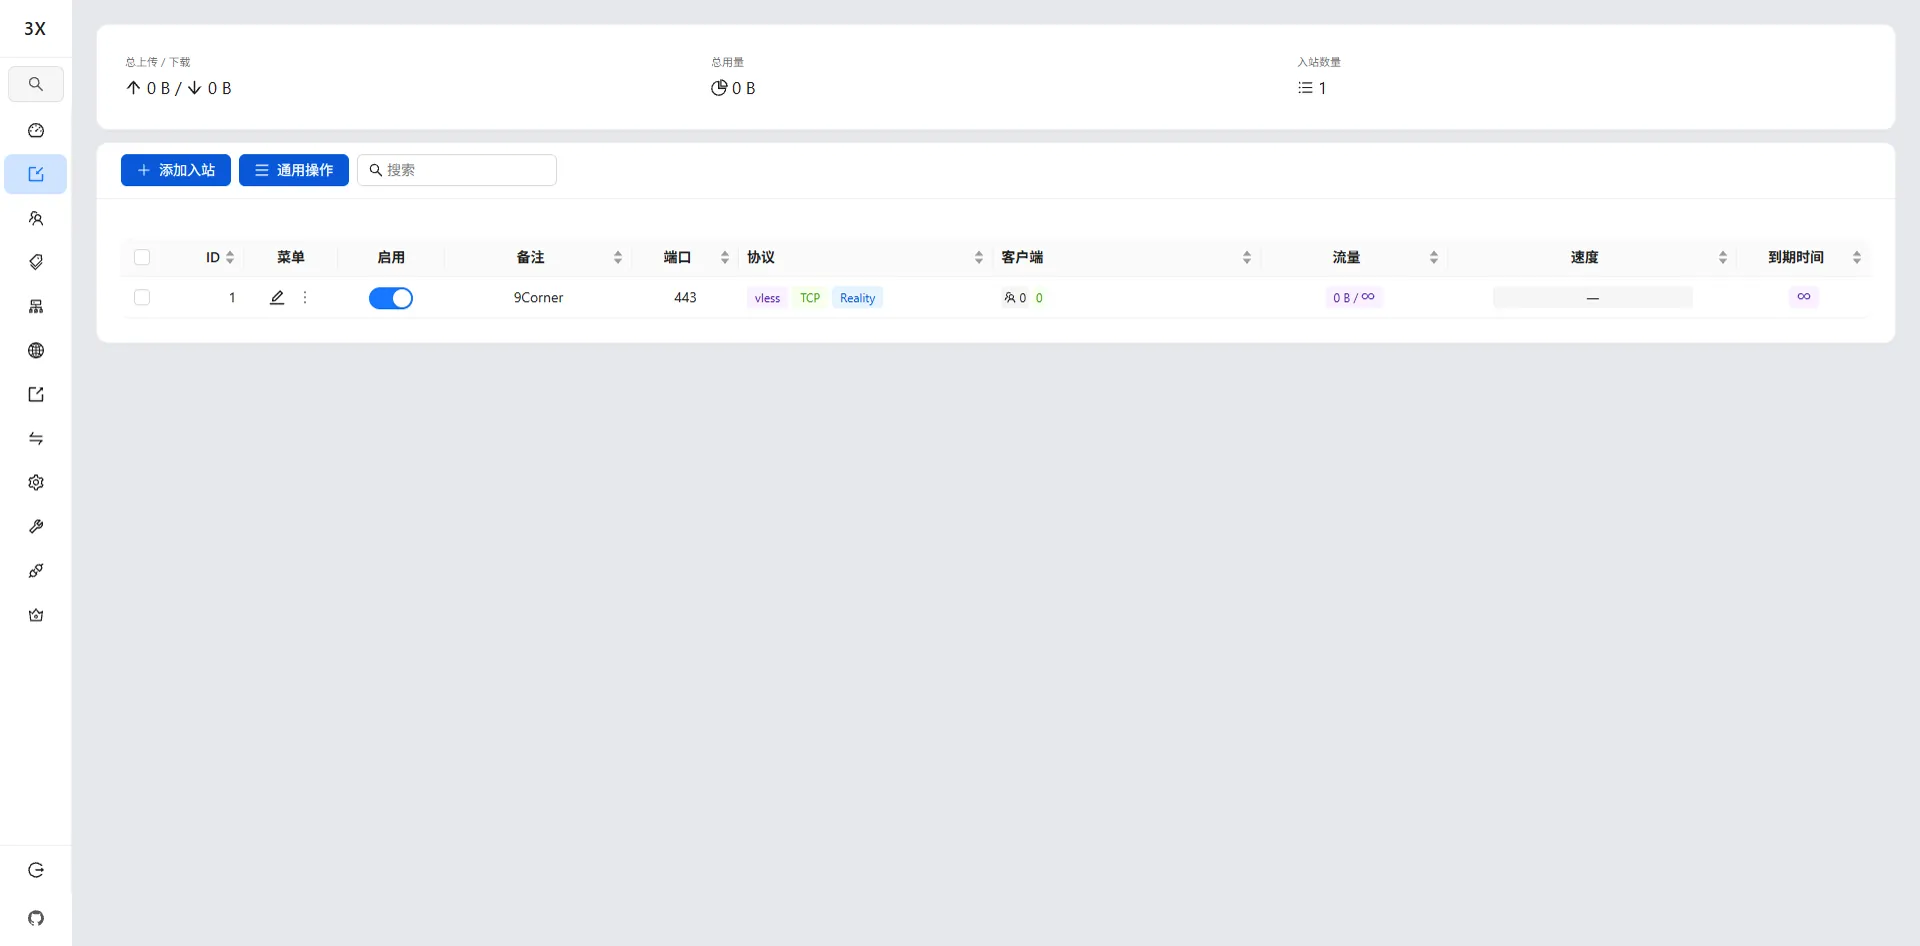
建一个 443 端口的 VLESS Reality 入站
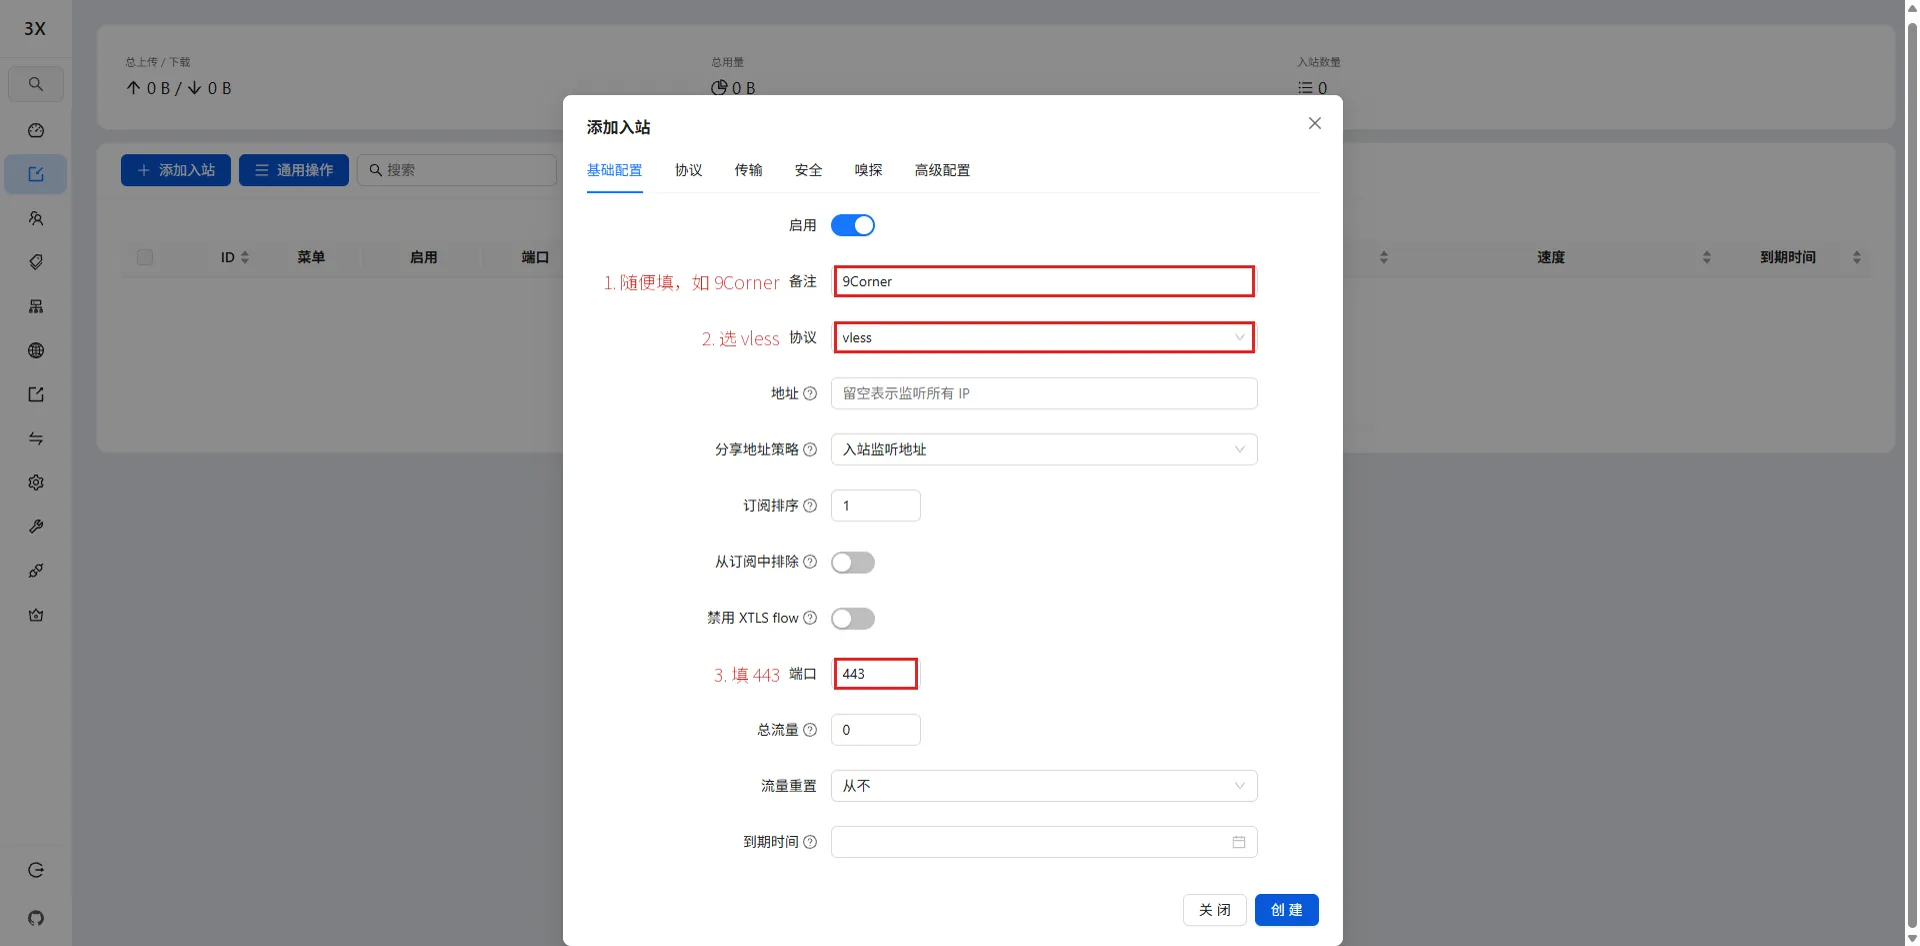
侧边栏点「入站」,再点左上角「添加入站」。基础配置只有三项要动:备注随便填(这里用 9Corner),协议选 vless,端口写 443。
切到「安全」页签,把安全类型从「无」改成 Reality,表单会展开一串参数。
- uTLS:保持
chrome,不用改。 - 目标:手填一个热门站点,或者点「查找目标」让面板挑。这篇填
www.microsoft.com:443,填完点「扫描」。 - SNI:扫描完会列出一堆域名,选和目标一致的,别选带
.cn的。
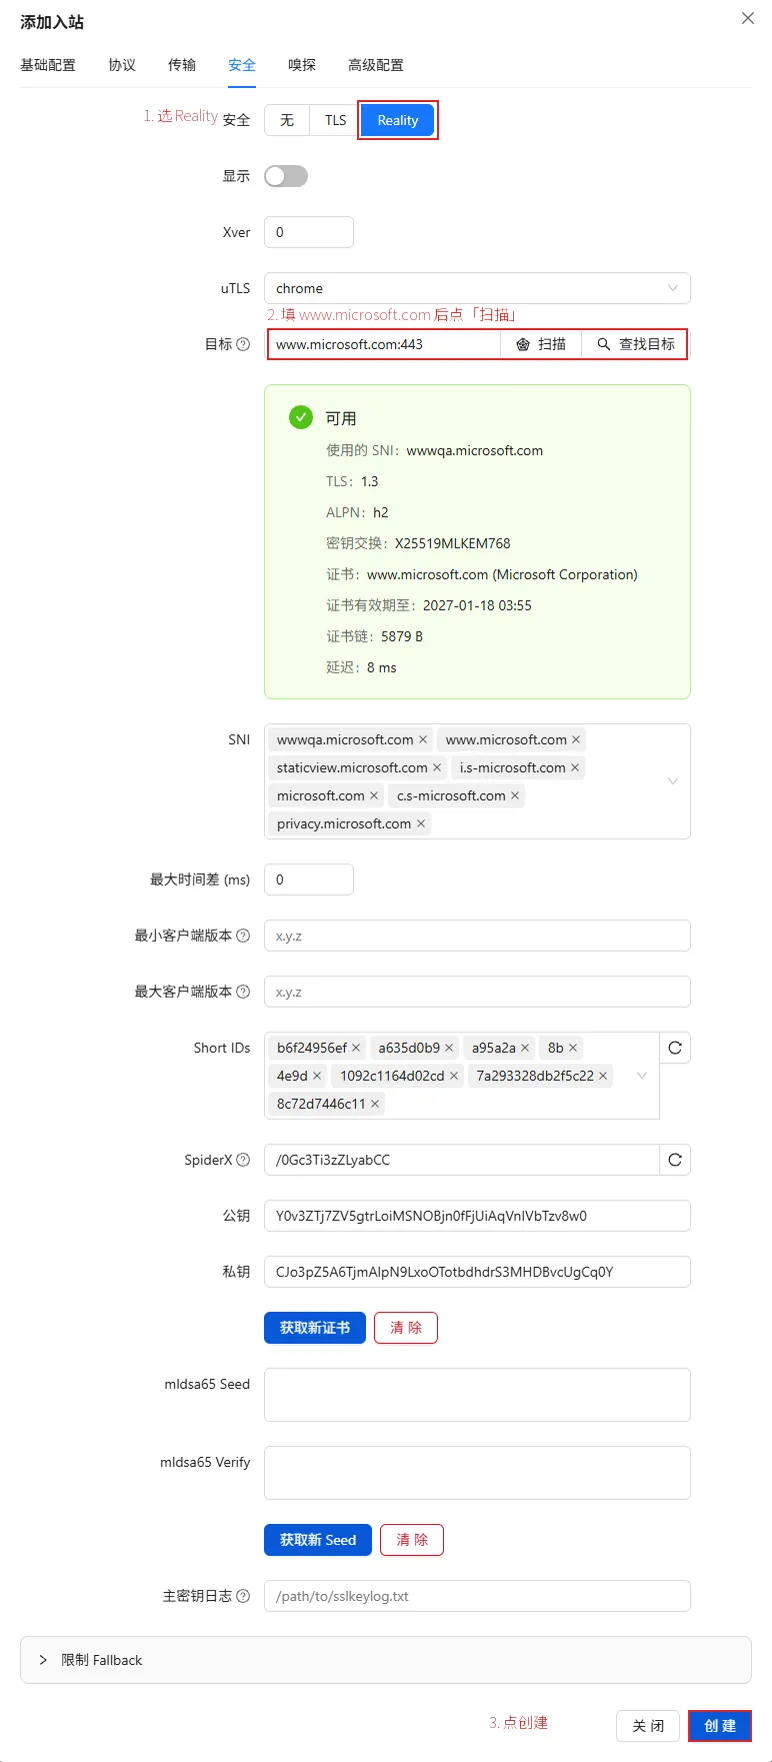
目标站点要满足几个条件,否则握手特征对不上:TLS 版本 1.3、支持 X25519 密钥交换、支持 HTTP/2,并且不能是跳转型域名(访问后 302 到别的地址)。被墙的站也不要选。
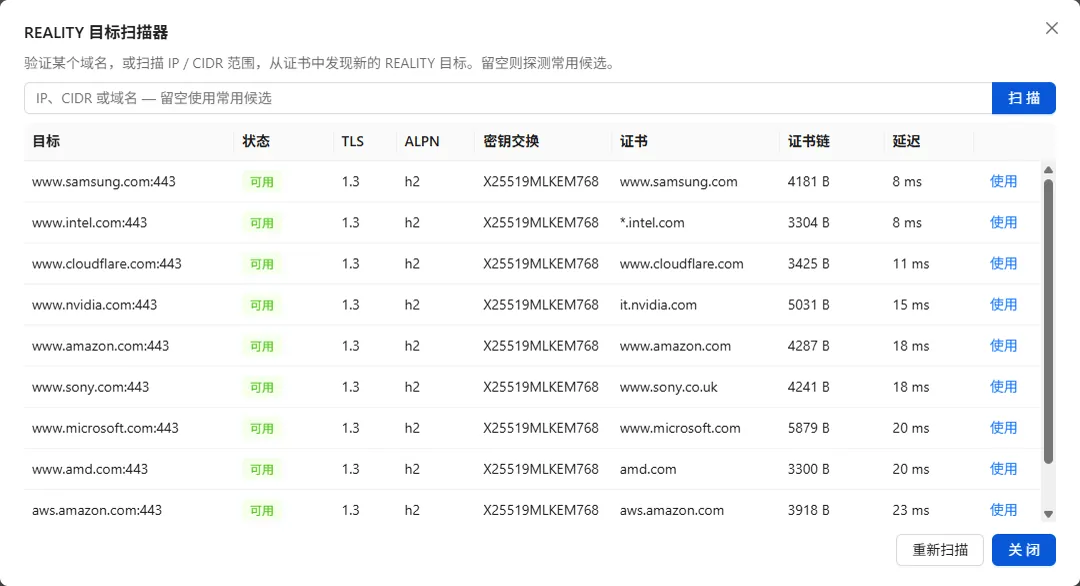
公钥和私钥扫描后会自动生成,没有的话点一下「获取新证书」。到这一步点右下角「创建」,入站列表里出现 443 端口、带 vless 和 reality 标签的那条,就算成了。
加客户端,Flow 选 xtls-rprx-vision
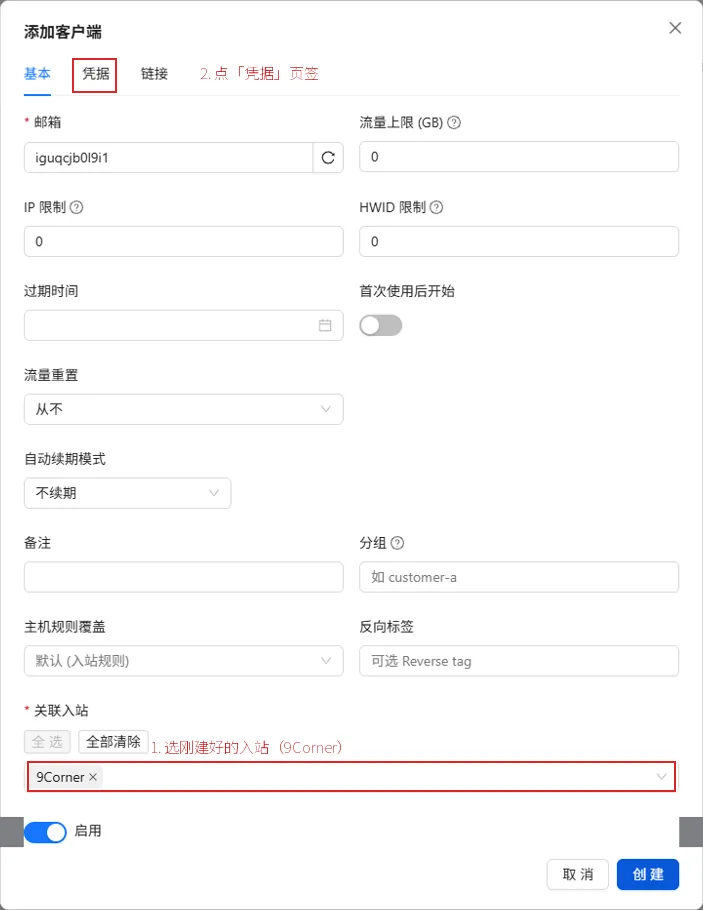
侧边栏点「客户端」,再点「添加客户端」。弹窗顶部有「基本」「凭据」「链接」三个页签。
在「基本」页签里,把关联入站选成刚建的那条(9Corner)。
切到「凭据」页签,找到 Flow 下拉框,选 xtls-rprx-vision,再点「创建」。这一步决定握手之后的数据走不走 XTLS Vision 通道,不选就只有一层 TLS 外壳。
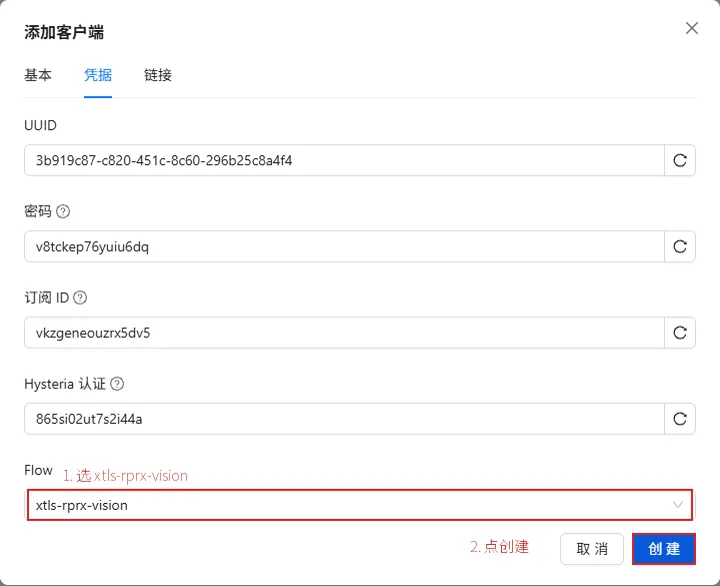
Flow 三个选项的区别:
- 无:不开流控,兼容性最好,性能一般。
xtls-rprx-vision:推荐,配合 Reality 或普通 TLS 用,握手后的数据走 XTLS Vision 通道,可探测特征更少。xtls-rprx-vision-udp443:把 UDP 443 也纳入流控,兼容性差一些,一般不选。
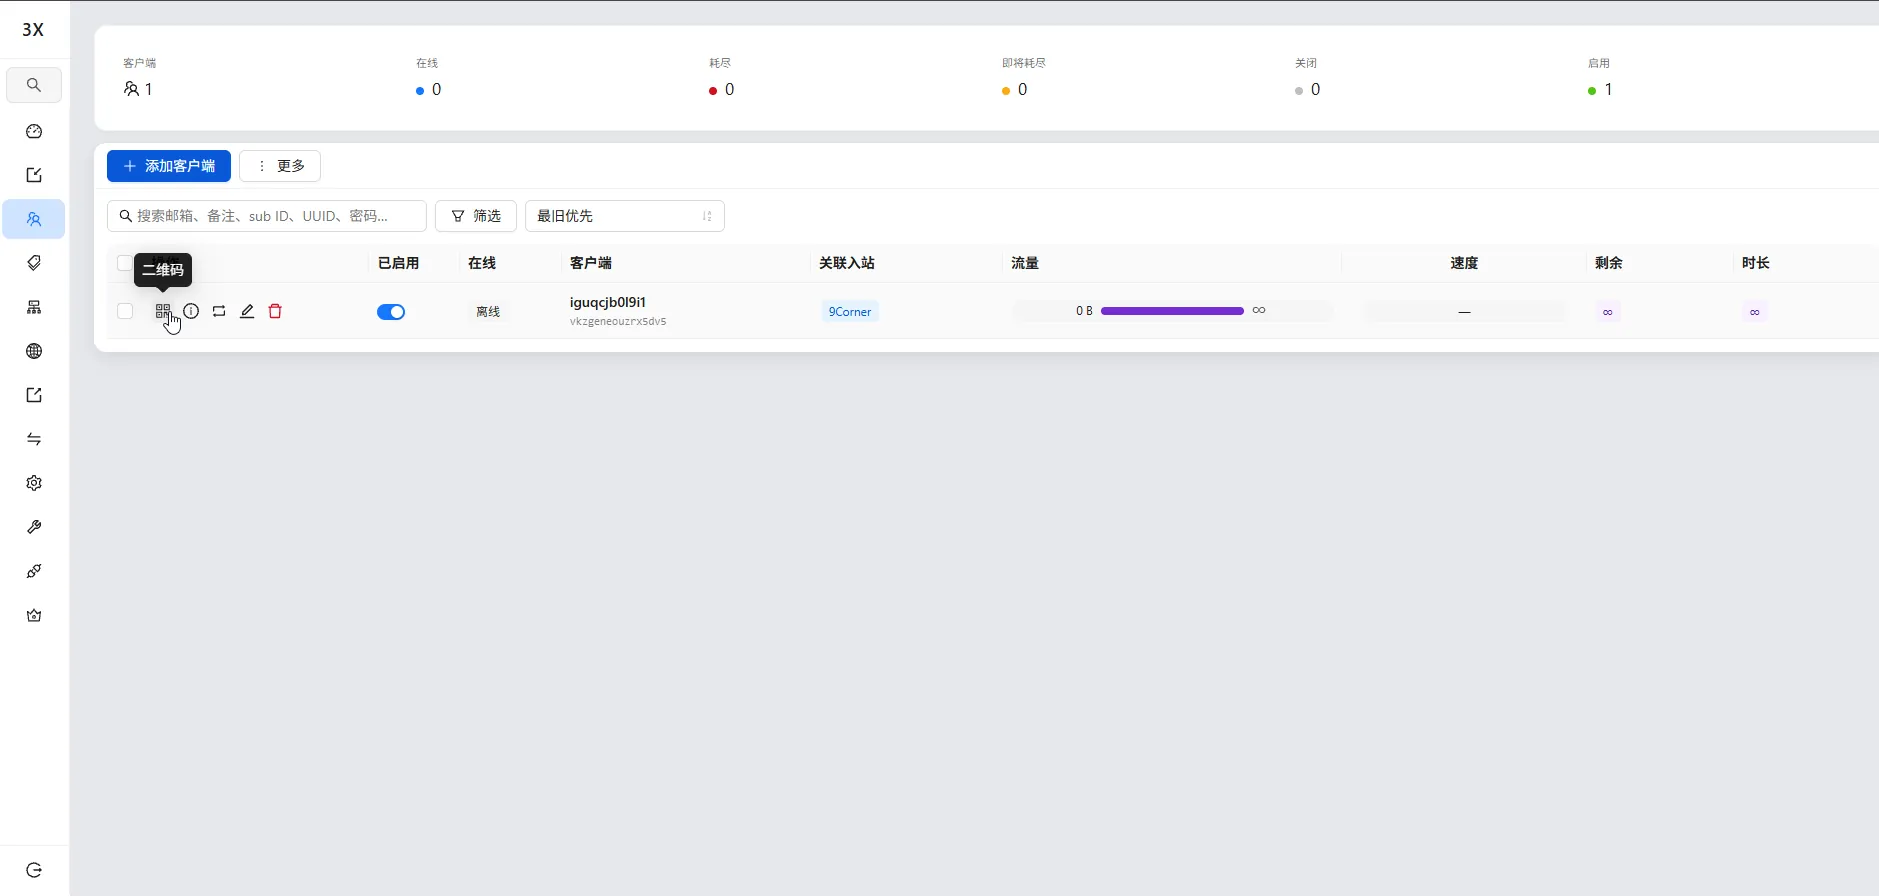
创建完回到客户端列表,新客户端已经在里面了。
分享链接里的 localhost 要换成公网 IP
点客户端行最左边的二维码图标,弹出分享面板,展开「Vless TCP REALITY」这一项,点右侧「复制」拿到链接。
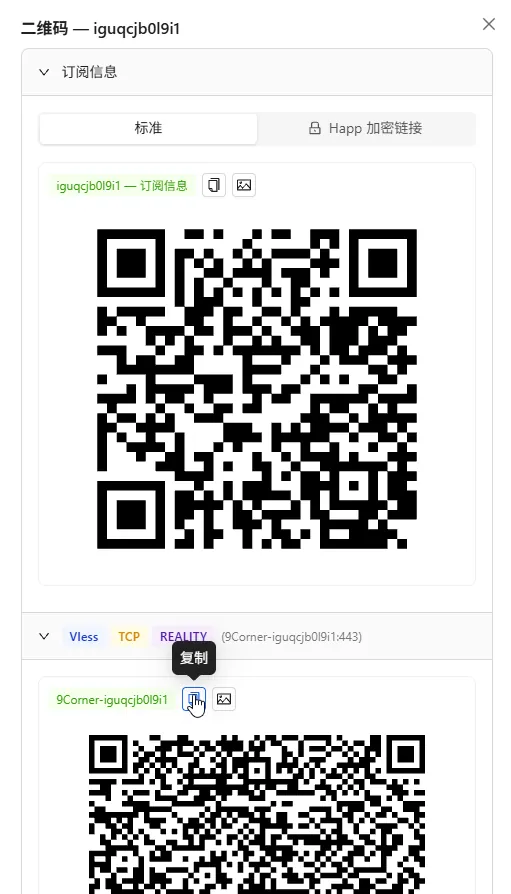
链接里服务器地址是 localhost,因为面板绑定在 127.0.0.1,生成链接时直接用了这个监听地址。原样导入客户端是连不上的,要把地址换成 VPS 公网 IP:
vless://<uuid>@localhost:443?security=reality&sni=www.microsoft.com&flow=xtls-rprx-vision&type=tcp#9Corner上面这段为了看清结构,省掉了 pbk(公钥)、sid(shortId)、fp 三个参数,真实链接比它长。改地址时用「复制」拿到的完整链接,别照抄这段。
把 @localhost:443 改成 @你的VPS_IP:443,再导入客户端。
验收:三处对上了才算通
- 隧道开着时,浏览器能打开
http://127.0.0.1:2095/WebBasePath的登录页。 - 入站列表里那条记录端口是 443,标签里有 vless 和 reality,状态是启用。
- 客户端里的链接
@后面是公网 IP 而不是 localhost,连上后能打开网页。
三处都对上,节点就算能用。面板对公网始终是关着的,这一点不用改。
这套流程适合自己用、只有一台 VPS、不想买域名也不想配证书的情况。要给十几个人分流量,SQLite 不是瓶颈,带宽才是;客户端数上到几百再考虑安装时选 2(PostgreSQL)。
不适合的情况也说清楚:服务商不给 root、封了 443、或者不让改 sshd_config 的机器,这套走不通,得先跟服务商确认。
下一步是把客户端装好,用上面的分享链接导入:
常见问题
Q:输密码时终端没反应?
正常现象,Linux 不回显密码。直接输完回车,输错了重新连一次。
Q:隧道开着,浏览器还是打不开面板?
先看地址:必须是 http://127.0.0.1:2095/WebBasePath,https 和公网 IP 都不行。再看隧道窗口是否还活着,SSH 断线后转发就没了。最后回到 SSH 里跑 x-ui,看面板状态是不是 running。
Q:链接导入客户端后连不上?
先看 @ 后面是不是还留着 localhost;再确认 443 在 UFW 的放行列表里;然后看链接里有没有 pbk 和 sid,少了这两个 Reality 握手过不去;最后看客户端支不支持 xtls-rprx-vision,内核太老的客户端不认这个参数。
Q:面板能不能直接用公网 IP 打开?
默认不能,它只监听 127.0.0.1,公网访问 2095 直接被拒。真要放出去,得先改监听地址、再配好证书或反向代理;代价是被扫描和被撞库,不建议。
文章分享
如果这篇文章对你有帮助,欢迎分享给更多人!